1. 현재 사용중인 httpd 확인
# httpd 확인
systemctl status httpd

# 80, 443 포트 사용 확인
ss -tulnp | grep -E ':80|:443'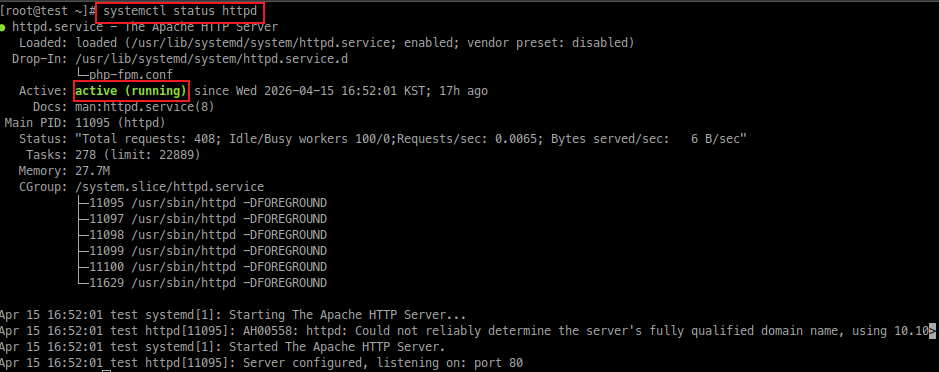

2. systemd 서비스 관리 (Apache/Nginx)
# Apache 설치
dnf install -y apache2

# 서비스 시작
systemctl start apache2

# 서비스 상태 확인
systemctl status apache2

# 서비스 중지
systemctl stop apache2

# 서비스 재시작
systemctl restart apache2

# 부팅 시 자동 실행 등록
systemctl enable apache2
# nginx 설치
apt install -y nginx
# 서비스 시작
systemctl start nginx
# 서비스 상태 확인
systemctl status nginx
# 서비스 중지
systemctl stop nginx
# 서비스 재시작
systemctl restart nginx
# 부팅 시 자동 실행 등록
systemctl enable nginx3. httpd 동작 확인
# 포트 확인
ss -tulnp | grep :80

# 웹 접속 확인
curl http://localhost
4. systemd 데몬 재로드
# 설정 변경 후 데몬 재로드
systemctl daemon-reload
5. 서비스 재시작
# 설정 반영을 위한 재시작
systemctl status httpd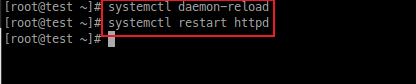
6. 로그 확인
# 부팅 로그 확인
journalctl -b

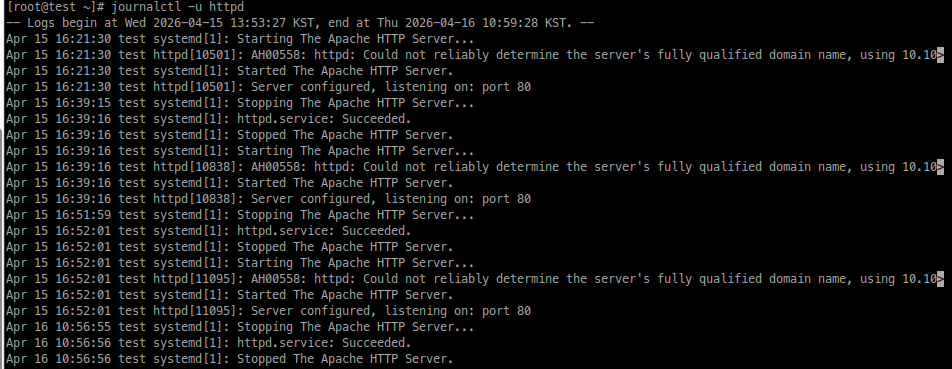
# Apache 서비스 로그 확인
journalctl -u httpd

# 실시간 로그 확인
journalctl -f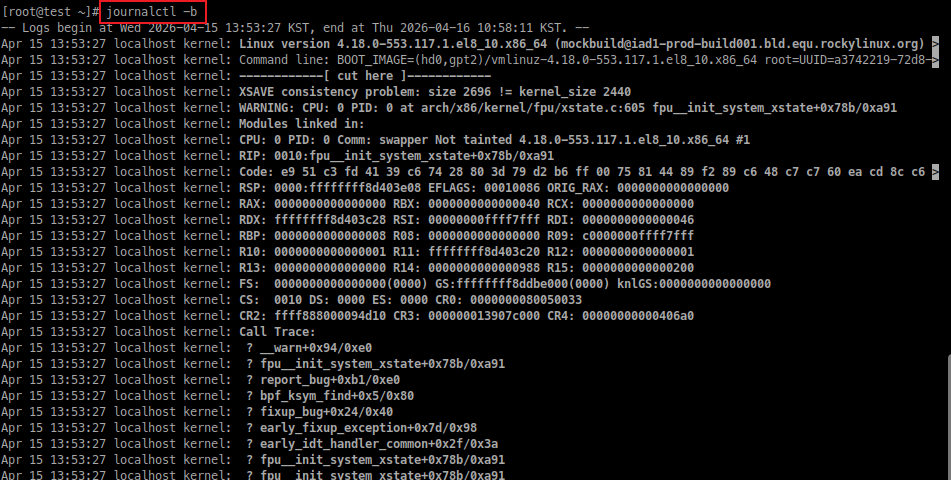
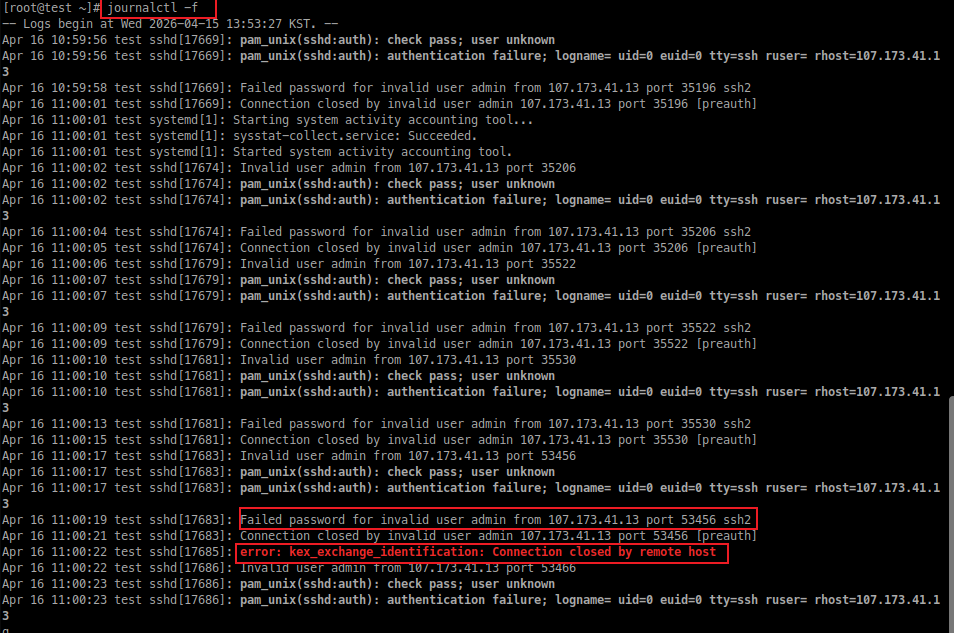
현재 22번 포트로 무작위 공격이 들어 오는 중
특정 IP만 SSH 허용 및 공격 IP 차단 명령어
# 기존 규칙 초기화
iptables -F

# 기본 정책 설정
iptables -P INPUT DROP
iptables -P FORWARD DROP
iptables -P OUTPUT ACCEPT

# 루프백 허용
iptables -A INPUT -i lo -j ACCEPT

# 기존 연결 허용
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT

# 특정 IP SSH 허용
iptables -A INPUT -p tcp -s 특정IP--dport 22 -j ACCEPT

# 공격 IP 차단
iptables -A INPUT -s 공격IP -j DROP

# 확인
iptables -L -n --line-numbers

# 저장
service iptables save
iptables 설정 파일 수정
vi /etc/sysconfig/iptables*filter
# 기본 정책 설정
:INPUT DROP [0:0] # 외부에서 들어오는 패킷 기본 차단
:FORWARD DROP [0:0] # 포워딩 패킷 기본 차단
:OUTPUT ACCEPT [0:0] # 서버에서 나가는 패킷 허용
# 루프백 인터페이스 허용 (localhost 통신)
-A INPUT -i lo -j ACCEPT
# 이미 연결된 세션 허용 (응답 패킷)
-A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
# 특정 IP에서 SSH(22번 포트) 접속 허용
-A INPUT -p tcp -s 특정IP --dport 22 -j ACCEPT
# 공격 의심 IP 차단
-A INPUT -s 공격IP -j DROP
COMMIT
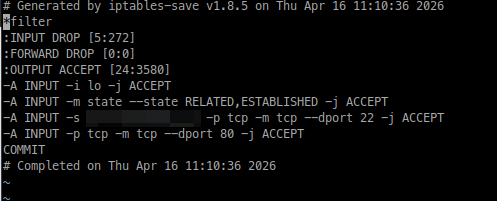
적용 및 확인
systemctl restart iptables
iptables -L -n --line-numbers
Ubuntu 적용
apt install -y iptables-persistent # iptables 패키지 설치vi /etc/iptables/rules.v4
*filter

# 기본 정책 설정
:INPUT DROP [0:0]
:FORWARD DROP [0:0]
:OUTPUT ACCEPT [0:0]

# 루프백 허용
-A INPUT -i lo -j ACCEPT

# 기존 연결 허용
-A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT

# 특정 IP SSH 허용
-A INPUT -p tcp -s 특정IP --dport 22 -j ACCEPT

# 공격 IP 차단
-A INPUT -s 공격IP -j DROP

COMMIT
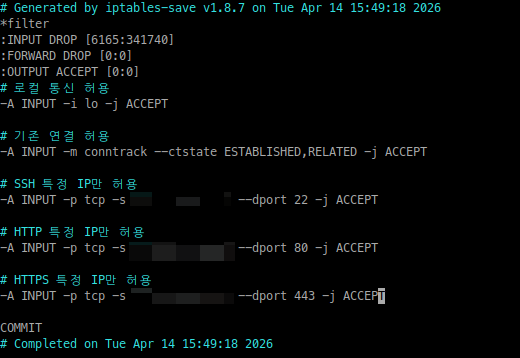
netfilter-persistent restart     # 설정 파일 적용 (iptables 룰 재로드)
iptables -L -n --line-numbers # 현재 적용된 룰 확인 (번호 포함)'1. Linux > 시스템 관리' 카테고리의 다른 글
| Nginx / Apache 접근 로그 분석 기초 (awk, grep) (0) | 2026.04.17 |
|---|---|
| 리눅스 트래픽 제어 및 네트워크 모니터링(iftop,netstat,ss) (1) | 2026.04.17 |
| 부트 프로세스 및 복구 (Rescue mode, fsck) (0) | 2026.04.16 |
| 주요서비스 데몬 종류 및 아키텍처 이해 (0) | 2026.04.14 |
| hostname 영구 설정 (Rocky Linux / Ubuntu) (0) | 2026.04.14 |